Cómo el avance de las plataformas abiertas, los lenguajes, los runtimes y las herramientas de desarrollo está cambiando la estrategia de tecnología corporativa
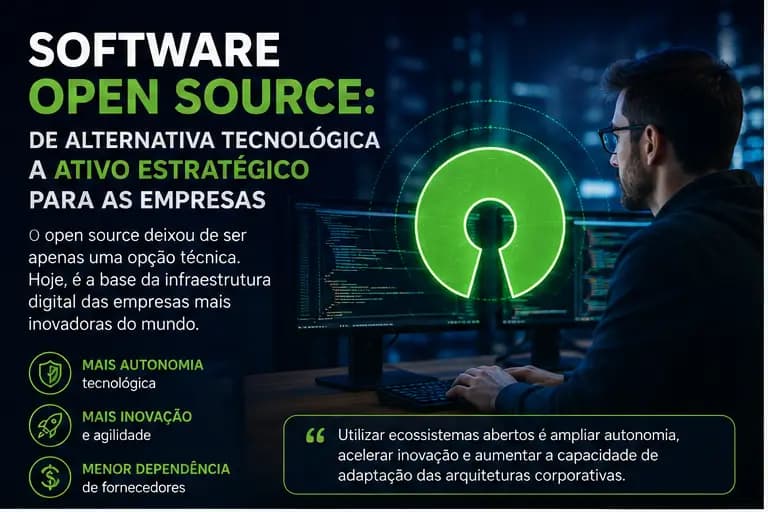
El software de código abierto dejó hace mucho tiempo de ser solo una alternativa utilizada por desarrolladores y comunidades técnicas. Hoy, los proyectos de código abierto están presentes en prácticamente todas las capas de la infraestructura digital, desde sistemas operativos y lenguajes de programación hasta bases de datos, contenedores, plataformas de nube, herramientas de observabilidad, inteligencia artificial y entornos de desarrollo.
Esta evolución crea una nueva oportunidad para las empresas: utilizar ecosistemas abiertos no solo para reducir costos de licenciamiento, sino también para ampliar la autonomía tecnológica, acelerar la innovación, reducir la dependencia de proveedores y aumentar la capacidad de adaptación de las arquitecturas corporativas.
El documento que sirve de base para este análisis destaca precisamente la relevancia creciente del software de código abierto y señala tres dimensiones estratégicas para los ejecutivos:
soberanía tecnológica,
costo total y alternativas a las plataformas cerradas
.
La cuestión, sin embargo, no es simplemente sustituir software propietario por software abierto.
El verdadero desafío es determinar
dónde, cuándo y cómo el código abierto puede generar ventaja
competitiva para la organización
.
El nuevo papel del código abierto en la infraestructura empresarial
Durante muchos años, la adopción de software corporativo se concentró en plataformas comerciales con contratos de licenciamiento, soporte especializado y ciclos de actualización controlados por el proveedor.
El modelo de código abierto introdujo una lógica diferente.
El código puede auditarse, modificarse, distribuirse e integrarse con otros componentes, según la licencia utilizada. Esto permite que las empresas construyan arquitecturas más flexibles y reduzcan la dependencia de una única plataforma.
Esta característica es especialmente relevante en entornos de computación en la nube, centros de datos e inteligencia artificial, donde la arquitectura tecnológica puede involucrar decenas o cientos de componentes diferentes.
Un entorno corporativo moderno puede combinar:
Linux; contenedores; Kubernetes; bases de datos de código abierto; lenguajes como Python, Go y Rust; runtimes de JavaScript/TypeScript; APIs abiertas; herramientas de observabilidad; plataformas de CI/CD; sistemas de mensajería; frameworks de inteligencia artificial; herramientas de seguridad; soluciones de almacenamiento distribuido.
El resultado es un ecosistema tecnológico en el que el código abierto deja de ser un componente aislado y pasa a funcionar como
una capa estructural de la infraestructura digital.
La soberanía tecnológica gana importancia
Uno de los aspectos más relevantes del código abierto para las grandes organizaciones es la soberanía tecnológica.
En un entorno propietario, una empresa puede depender de las decisiones comerciales, técnicas o estratégicas de un proveedor.
Los cambios de precios, las alteraciones de licenciamiento, la discontinuación de productos, los cambios de roadmap o la adquisición de la empresa proveedora pueden afectar directamente la estrategia tecnológica del cliente.
Con el código abierto, la situación puede ser diferente.
Incluso cuando una empresa depende de una organización responsable del desarrollo de un determinado proyecto, el código abierto ofrece mayor posibilidad de inspección, adaptación y migración.
Esto no elimina el riesgo de dependencia.
Un proyecto de código abierto puede depender fuertemente de sus mantenedores, de una fundación, de una empresa patrocinadora o de una comunidad específica.
Por eso, la soberanía tecnológica no significa simplemente utilizar software de código abierto.
Significa poseer
capacidad real de comprender, operar, mantener y, cuando sea necesario, sustituir
los componentes críticos de la arquitectura.
El costo real no está solo en la licencia
Otro punto fundamental es el costo total de propiedad.
Una de las mayores ventajas atribuidas al código abierto es la ausencia o reducción de costos de licenciamiento. Sin embargo, un análisis empresarial maduro debe considerar todos los componentes del costo.
Entre ellos:
implementación; integración; infraestructura; capacitación; soporte; mantenimiento; actualizaciones; seguridad; monitoreo; disponibilidad de profesionales; desarrollo de personalizaciones; migración; costos de operación; gestión de vulnerabilidades.
Por lo tanto, software gratuito no significa necesariamente software de bajo costo.
Una plataforma de código abierto puede tener un costo de licencia prácticamente nulo, pero requerir un equipo especializado para su operación y mantenimiento.
Del mismo modo, una solución comercial puede tener un costo de licenciamiento elevado, pero ofrecer soporte, actualización y herramientas de gestión que reduzcan los costos operativos.
La decisión debe basarse en el TCO — Total Cost of Ownership — y no solo en el precio inicial.
El caso de los lenguajes y runtimes modernos
La evolución de los lenguajes de programación demuestra cómo el código abierto también está influyendo directamente en la ingeniería de software.
Rust es un ejemplo importante.
El lenguaje fue diseñado con un fuerte enfoque en la seguridad de memoria y el rendimiento, características especialmente relevantes para los sistemas de infraestructura, el software de bajo nivel y las aplicaciones que exigen eficiencia computacional.
El material base cita el artículo "Branchless Rust: Making a Filter 4x Faster by Removing an If", colocando la optimización del software como una de las señales relevantes para el seguimiento.
El caso es interesante porque demuestra un cambio importante en la ingeniería moderna: el rendimiento no depende exclusivamente de aumentar la capacidad computacional.
Las optimizaciones en el código también pueden reducir el consumo de CPU, mejorar la latencia y aumentar el throughput.
En entornos de gran escala, pequeñas mejoras de eficiencia pueden representar impactos relevantes.
Si una aplicación procesa millones de operaciones por segundo, una reducción de ciclos de CPU por operación puede resultar en:
menor utilización de servidores; reducción del consumo energético; menor necesidad de expansión de infraestructura; mayor capacidad por servidor; reducción de costos operativos.
Este razonamiento es especialmente importante para los centros de datos que ejecutan workloads de alta densidad.
Deno y la evolución de los runtimes
Otro aspecto importante del ecosistema de código abierto es la evolución de los runtimes.
Deno, por ejemplo, se presenta oficialmente como un runtime moderno para JavaScript, TypeScript y WebAssembly, construido sobre V8, Rust y Tokio. El proyecto adopta principios de seguridad por defecto y ofrece herramientas integradas para el desarrollo.
Este tipo de arquitectura demuestra cómo se pueden combinar diferentes proyectos de código abierto.
JavaScript y TypeScript pueden actuar en la capa de aplicación, mientras que Rust proporciona componentes de alto rendimiento, y el runtime utiliza tecnologías de ejecución desarrolladas en otros proyectos de código abierto.
La consecuencia es una cadena tecnológica altamente integrada.
El propio proyecto Deno demuestra una evolución continua en áreas como la compatibilidad con Node.js, el soporte de npm, la compilación, la observabilidad y el rendimiento.
Para las empresas, esto refuerza la importancia de evaluar no solo la popularidad de una herramienta, sino también su
madurez, comunidad, frecuencia de actualizaciones, seguridad y capacidad
de integración.
Código abierto e inteligencia artificial
La expansión de la inteligencia artificial aumentó aún más la importancia del software de código abierto.
Los frameworks, las bibliotecas, los modelos, las herramientas de inferencia, los sistemas de orquestación y los componentes de infraestructura a menudo se desarrollan de forma abierta o se ponen a disposición bajo diferentes modelos de licenciamiento.
Esta arquitectura permite que las empresas construyan entornos de IA más flexibles.
Una plataforma corporativa de IA puede involucrar:
Capa de datos: data lake; bases de datos relacionales; bases de datos vectoriales; pipelines de ingesta; sistemas de gobernanza.
Capa de modelos
modelos propietarios; modelos de código abierto; modelos especializados; sistemas multimodales.
Capa de ejecución
GPUs; CPUs; aceleradores especializados; contenedores; orquestación.
Capa de aplicación
APIs; agentes; sistemas de búsqueda; automatizaciones; aplicaciones corporativas.
Capa de seguridad
control de identidad; gestión de acceso; cifrado; observabilidad; auditoría.
En este escenario, la utilización de componentes de código abierto puede permitir un mayor control sobre la arquitectura y facilitar la sustitución de determinados proveedores.
El desafío de las dependencias
Sin embargo, las arquitecturas abiertas también traen desafíos.
Una aplicación moderna puede depender de decenas o cientos de bibliotecas.
Cada dependencia representa una superficie de riesgo potencial.
Una vulnerabilidad en una biblioteca de bajo nivel puede afectar a las aplicaciones que utilizan esa biblioteca indirectamente.
Por eso, las empresas necesitan adoptar prácticas como:
Software Composition Analysis (SCA); inventario de componentes; SBOM — Software Bill of Materials; control de versiones; análisis de vulnerabilidades; firma de artefactos; verificación de integridad; políticas de actualización;
monitoreo de dependencias.
La seguridad del código abierto no debe analizarse solo mirando el código principal de la aplicación.
Es necesario conocer
toda la cadena de software.
La gobernanza se vuelve indispensable
El documento base llama la atención sobre los riesgos de la adopción apresurada y sobre la necesidad de gobernanza.
Este punto es particularmente relevante para las grandes organizaciones.
Antes de incorporar un proyecto de código abierto en una aplicación crítica, la empresa debe evaluar:
Licenciamiento
Es necesario entender las obligaciones asociadas a la licencia utilizada por el proyecto.
No todo software de código abierto tiene las mismas condiciones de uso, distribución y modificación.
Madurez
Los proyectos recientes pueden tener un gran potencial, pero pueden no tener aún estabilidad suficiente para workloads críticos.
Comunidad
Una comunidad activa puede indicar una mayor capacidad de mantenimiento, corrección de vulnerabilidades y evolución.
Seguridad
Es necesario verificar el historial de vulnerabilidades, el proceso de corrección y las prácticas de desarrollo.
Dependencia de mantenedores
Los proyectos mantenidos por pocos desarrolladores pueden presentar un mayor riesgo operativo.
Roadmap
Es importante evaluar si la evolución del proyecto está alineada con las necesidades futuras de la organización.
La importancia de los benchmarks
El documento también presenta una referencia al debate sobre la Ley de Goodhart aplicada a los benchmarks.
Este concepto es extremadamente relevante para las decisiones tecnológicas.
Una métrica puede ser útil para comparar soluciones, pero puede dejar de representar adecuadamente el objetivo cuando se la trata como objetivo absoluto.
Por ejemplo, elegir una tecnología exclusivamente porque presenta mayor throughput en un benchmark específico puede producir una decisión equivocada.
Una plataforma puede tener un excelente rendimiento sintético, pero tener:
mayor complejidad operativa; menor disponibilidad de profesionales; integración más difícil; costos de soporte superiores; problemas de observabilidad; limitaciones de seguridad.
Por eso, los benchmarks deben utilizarse junto con métricas de negocio y operación.
Cómo evaluar una solución de código abierto
Una metodología corporativa puede considerar al menos ocho dimensiones:
Dimensión
Pregunta estratégica
Rendimiento
¿La solución cumple con los requisitos de carga y latencia?
Seguridad
¿Cómo se identifican y corrigen las vulnerabilidades?
Licencia
¿El modelo de licenciamiento es compatible con el uso corporativo?
Comunidad
¿Existe una comunidad activa y sostenible?
Madurez
¿La tecnología está lista para producción?
TCO
¿Cuál es el costo total de operación?
Integración
¿Cómo se conecta con el entorno actual?
Estrategia
¿La tecnología contribuye a los objetivos futuros de la empresa?
Este análisis reduce el riesgo de decisiones basadas exclusivamente en la popularidad o el entusiasmo tecnológico.
El impacto para CIOs y CTOs
La expansión del código abierto también cambia el papel de los ejecutivos de tecnología.
Los CIOs y CTOs necesitan equilibrar tres objetivos:
innovación, para seguir las nuevas tecnologías; control, para administrar riesgos y costos; autonomía, para evitar dependencias estratégicas excesivas.
Esta ecuación se vuelve aún más compleja cuando el software de código abierto, la nube y la inteligencia artificial se encuentran.
Una empresa puede, por ejemplo, utilizar componentes de código abierto para construir una plataforma interna y, al mismo tiempo, ejecutar parte de los workloads en una nube pública.
Esto puede crear flexibilidad, pero también exige una arquitectura bien planificada.
La organización necesita saber qué componentes pueden migrarse, cuáles dependen de servicios específicos y cuál sería el costo de un eventual cambio de proveedor.
El código abierto como estrategia multicloud
Una de las aplicaciones más interesantes del código abierto está en la construcción de arquitecturas menos dependientes de una única plataforma de nube.
Los contenedores, Kubernetes, las APIs abiertas, las bases de datos independientes y las herramientas de observabilidad pueden facilitar la portabilidad de determinados workloads.
Esto no significa que cualquier aplicación será automáticamente portable.
Los servicios gestionados de nube a menudo incorporan funciones específicas que aumentan la productividad, pero también pueden aumentar el lock-in.
La decisión estratégica consiste en determinar
dónde la portabilidad es realmente importante y dónde la
utilización de servicios propietarios ofrece suficiente ventaja para justificar la dependencia.
Qué cambia para las empresas
El impacto del código abierto puede dividirse en cuatro grandes áreas.
Infraestructura
Mayor flexibilidad en la construcción de entornos híbridos, privados y multicloud.
Producto
Posibilidad de incorporar tecnologías emergentes con mayor velocidad.
Operación
Necesidad de desarrollar capacidades internas para administrar componentes críticos.
Gobernanza
Mayor responsabilidad sobre la seguridad, el licenciamiento, las dependencias y el ciclo de vida.
El documento base sintetiza este cambio al destacar los impactos en infraestructura, producto y operación, además de los riesgos relacionados con la adopción apresurada.
Cómo convertir una tendencia en ventaja competitiva
La recomendación central no es adoptar más software de código abierto.
Es adoptarlo mejor.
El primer paso debe ser identificar problemas concretos.
Luego, seleccionar tecnologías que puedan evaluarse a pequeña escala.
El documento recomienda exactamente este enfoque: experimentos pequeños, con criterios claros de éxito y riesgo.
Un programa corporativo puede seguir este flujo:
Identificar el problema de negocio.
Definir indicadores de éxito.
Seleccionar alternativas tecnológicas.
Evaluar seguridad y licenciamiento.
Ejecutar un piloto.
Medir rendimiento y TCO.
Evaluar riesgos operativos.
Decidir la adopción, adaptación o descarte.
Escalar solo después de la validación.
Este enfoque permite experimentar sin convertir cada nueva tecnología en un cambio estructural del entorno corporativo.
¿El futuro será necesariamente de código abierto?
No.
El futuro probablemente será híbrido.
Las empresas seguirán utilizando software propietario, servicios gestionados y plataformas comerciales junto con componentes de código abierto.
La cuestión estratégica será determinar
qué capa debe permanecer bajo el control directo de la
organización y en qué capas conviene utilizar servicios especializados de terceros
.
En determinados casos, una solución propietaria puede ofrecer mejor rendimiento, soporte o integración.
En otros, una alternativa de código abierto puede ofrecer mayor flexibilidad y autonomía.
La ventaja competitiva estará en la capacidad de tomar esta decisión de forma objetiva.
Conclusión
El software de código abierto entró definitivamente en la agenda estratégica de las organizaciones.
Su relevancia no está solo en la posibilidad de reducir costos de licenciamiento, sino en la capacidad de crear arquitecturas más flexibles, estimular la innovación, ampliar la soberanía tecnológica y reducir determinadas formas de dependencia de proveedores.
Al mismo tiempo, la adopción exige madurez.
La seguridad, el licenciamiento, la gobernanza, el mantenimiento, las dependencias, la disponibilidad de profesionales y el costo total deben formar parte de la decisión.
El escenario actual también demuestra que el código abierto y la inteligencia artificial están cada vez más conectados, creando nuevas posibilidades para el desarrollo de aplicaciones, infraestructura y servicios digitales.
Para los líderes de tecnología, la pregunta dejó de ser si el código abierto debe formar parte de la estrategia.
La pregunta ahora es:
¿qué componentes de la arquitectura deben ser abiertos, cuáles deben ser propietarios y cómo esa combinación puede generar más innovación, autonomía y eficiencia para el negocio?
La respuesta deberá construirse con datos, experimentación y métricas.
Como destaca el documento base, seguir la discusión técnica, la madurez de las herramientas y los casos reales es esencial para convertir las señales del mercado en experimentos pequeños y medibles.
FAQ
¿Por qué el software de código abierto importa ahora?
Porque el ecosistema de código abierto está presente en diversas capas de la infraestructura digital y puede impactar el producto, la infraestructura, los costos, la seguridad y la competitividad. El documento base también destaca el aumento de la discusión técnica y de las señales de compromiso en torno al tema.
¿El código abierto significa software gratuito?
No necesariamente. El código puede estar disponible sin costo de licencia, pero la implementación, el soporte, el mantenimiento, la seguridad, la infraestructura y la mano de obra especializada pueden representar costos significativos.
¿Es el código abierto más seguro que el software propietario?
No existe una respuesta universal. El nivel de seguridad depende del proyecto, de su comunidad, del proceso de desarrollo, de la velocidad de corrección de vulnerabilidades y de la forma en que la empresa integra y opera el software.
¿Cómo debe comenzar una empresa?
Definiendo un problema de negocio, seleccionando un proyecto adecuado y ejecutando un piloto controlado. El documento recomienda un plazo corto y métricas objetivas de costo, calidad y tiempo de entrega.
¿El código abierto elimina el vendor lock-in?
No necesariamente. Puede reducir determinadas formas de dependencia, pero los proyectos de código abierto también pueden crear dependencias de comunidades, proveedores de soporte, profesionales especializados o componentes específicos.
¿Cuál es el principal cuidado para los ejecutivos?
Evitar decisiones basadas solo en la popularidad, los benchmarks aislados o el entusiasmo tecnológico. La tecnología debe evaluarse junto con la seguridad, el TCO, la gobernanza, la madurez, la integración y la estrategia empresarial.